
Bảo Mật Dữ Liệu Doanh Nghiệp: Bảo Vệ ‘Vàng’ Kỷ Nguyên Số
Những điểm chính của bài viết:
- Hiểu rõ tại sao dữ liệu là tài sản chiến lược và vấn đề sống còn.
- Nhận diện các rủi ro an ninh mạng phổ biến và xu hướng tấn công mới.
- Xây dựng chính sách an toàn thông tin theo tiêu chuẩn quốc tế ISO 27001.
- Triển khai các giải pháp bảo mật toàn diện từ kỹ thuật, quy trình đến con người.
- Lộ trình hành động và khuyến nghị thực tiễn cho các nhà lãnh đạo.
Mục lục
- 1. Tầm Quan Trọng Sống Còn Của Bảo Mật Dữ Liệu Với Doanh Nghiệp
- 2. Bức Tranh Toàn Cảnh: Thực Trạng và Xu Hướng Rủi Ro An Ninh Mạng
- 3. Xây Dựng ‘Lá Chắn’ Vững Chắc: Chính Sách An Toàn Thông Tin (ISO 27001)
- 4. Triển Khai Phòng Thủ Đa Lớp: Giải Pháp Kỹ Thuật & Tổ Chức
- 5. Những Rào Cản Doanh Nghiệp Thường Gặp Khi Bảo Vệ ‘Vàng’ Dữ Liệu
- 6. Case Study: Doanh Nghiệp Việt Bảo Vệ ‘Vàng’ Dữ Liệu Thành Công
- 7. Hướng Tới Tương Lai: Xu Hướng và Khuyến Nghị Hành Động
- Câu hỏi thường gặp
Trong kỷ nguyên số, dữ liệu không còn đơn thuần là thông tin mà đã trở thành ‘vàng’, là tài sản chiến lược quyết định sự sống còn và lợi thế cạnh tranh của mọi doanh nghiệp. Tuy nhiên, đi cùng với giá trị to lớn là những rủi ro an ninh mạng ngày càng gia tăng. Chỉ riêng năm 2023, Việt Nam đã ghi nhận hơn 13.900 cuộc tấn công mạng gây sự cố, tăng 9,5% so với năm trước – một con số báo động cho thấy không một tổ chức nào là an toàn tuyệt đối. Mất dữ liệu không chỉ gây thiệt hại tài chính khổng lồ, ước tính trung bình 4,35 triệu USD cho mỗi sự cố trên toàn cầu, mà còn làm xói mòn uy tín thương hiệu và niềm tin của khách hàng. Vậy, làm thế nào để doanh nghiệp có thể xây dựng một ‘pháo đài’ vững chắc để bảo vệ ‘kho báu’ dữ liệu của mình? Bài viết này sẽ cung cấp một bức tranh toàn cảnh, từ việc nhận diện tầm quan trọng và các rủi ro hiện hữu, đến việc xây dựng chính sách theo chuẩn quốc tế và triển khai các giải pháp bảo mật đa lớp hiệu quả.
Để bảo vệ dữ liệu cho doanh nghiệp, cần áp dụng phương pháp phòng thủ đa lớp: 1. Xây dựng Chính sách An toàn Thông tin dựa trên tiêu chuẩn ISO 27001. 2. Triển khai các giải pháp Kỹ thuật như mã hóa dữ liệu, tường lửa, và quản lý truy cập. 3. Đào tạo nâng cao Nhận thức Bảo mật cho toàn bộ nhân viên để giảm thiểu lỗi do con người.
1. Tầm Quan Trọng Sống Còn Của Bảo Mật Dữ Liệu Với Doanh Nghiệp
Trong bối cảnh kinh tế số, việc bảo vệ dữ liệu đã vượt ra ngoài phạm vi của một yêu cầu kỹ thuật đơn thuần. Nó đã trở thành một trụ cột chiến lược, gắn liền trực tiếp với uy tín, sự tuân thủ pháp luật và khả năng cạnh tranh bền vững của doanh nghiệp. Bất kỳ sự lơ là nào cũng có thể dẫn đến những hậu quả không thể lường trước.
1.1. Dữ liệu là Tài sản Chiến lược
Dữ liệu chính là mạch máu của doanh nghiệp hiện đại. Từ thông tin khách hàng, chi tiết kênh bán hàng, bí quyết công nghệ, kế hoạch tài chính, đến dữ liệu nhân sự… tất cả đều là những tài sản vô giá. Một sự cố rò rỉ hoặc mất mát dữ liệu có thể ngay lập tức làm tê liệt hoạt động kinh doanh, phá hủy niềm tin mà khách hàng đã gây dựng trong nhiều năm, và dẫn đến thiệt hại tài chính nặng nề. Việc mất đi dữ liệu độc quyền cũng đồng nghĩa với việc mất đi lợi thế cạnh tranh cốt lõi vào tay đối thủ.
1.2. Yêu cầu Tuân thủ Quy định Pháp lý
Pháp luật về bảo vệ dữ liệu ngày càng trở nên nghiêm ngặt. Tại Việt Nam, Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân đã đặt ra những yêu cầu khắt khe và chế tài xử phạt rõ ràng. Trên trường quốc tế, các tiêu chuẩn như ISO 27001 hay GDPR của châu Âu là những yêu cầu gần như bắt buộc khi hợp tác với các đối tác lớn. Việc không tuân thủ không chỉ khiến doanh nghiệp đối mặt với các khoản phạt hành chính nặng nề mà còn có thể bị loại khỏi các chuỗi cung ứng toàn cầu, mất đi những cơ hội kinh doanh quý giá.
1.3. Uy tín và Năng lực Cạnh tranh
Một vụ vi phạm dữ liệu (data breach), dù đến từ hacker bên ngoài hay rò rỉ nội bộ, đều để lại một vết sẹo lâu dài trên hình ảnh của thương hiệu. Khách hàng sẽ ngần ngại giao phó thông tin cá nhân cho một công ty không thể bảo vệ nó. Đối tác sẽ dè chừng khi hợp tác. Các nhà đầu tư sẽ mất niềm tin. Trong một thị trường cạnh tranh khốc liệt, uy tín và niềm tin chính là đồng vốn vô hình quyết định sự thành bại, và bảo mật dữ liệu là nền tảng để xây dựng và duy trì đồng vốn đó.
2. Bức Tranh Toàn Cảnh: Thực Trạng và Xu Hướng Rủi Ro An Ninh Mạng
Các mối đe dọa an ninh mạng không còn là những kịch bản giả định mà là thực tế diễn ra hàng ngày, với mức độ tinh vi và tần suất ngày càng tăng. Để phòng thủ hiệu quả, doanh nghiệp cần hiểu rõ ‘kẻ thù’ mình đang đối mặt là ai và chúng tấn công bằng những phương thức nào.
2.1. Những Con Số Biết Nói
Theo Báo cáo An ninh mạng Việt Nam 2024, có trên 13.900 cuộc tấn công mạng gây sự cố tại Việt Nam trong năm 2023, tăng 9,5% so với năm trước. Trên toàn cầu, báo cáo của IBM năm 2023 chỉ ra rằng chi phí trung bình cho một vụ rò rỉ dữ liệu đã lên tới 4,35 triệu USD, tương đương hơn 100 tỷ VNĐ. Con số này không chỉ bao gồm tiền phạt mà còn cả chi phí khắc phục, mất doanh thu và thiệt hại thương hiệu. Đáng chú ý, thủ phạm gây ra các sự cố ngày càng đa dạng, không chỉ là hacker chuyên nghiệp mà còn có thể đến từ chính nhân viên nội bộ (vô tình hoặc cố ý), các nhà cung cấp bên thứ ba có hệ thống bảo mật yếu, hay các thiết bị IoT không được bảo vệ đúng cách.
2.2. Các Dạng Rủi Ro An Ninh Thông Tin Phổ Biến
Doanh nghiệp hiện nay đang đối mặt với một loạt các rủi ro đa dạng, bao gồm:
- Rò rỉ dữ liệu (Data Leakage): Thông tin nhạy cảm như dữ liệu cá nhân khách hàng, hồ sơ nhân viên, kế hoạch kinh doanh, mã nguồn sản phẩm bị lộ ra ngoài.
- Tấn công mã độc tống tiền (Ransomware): Tin tặc mã hóa toàn bộ dữ liệu của doanh nghiệp và đòi một khoản tiền chuộc khổng lồ để mở khóa.
- Mất kiểm soát truy cập: Người không có thẩm quyền có thể truy cập, xem, hoặc chỉnh sửa các dữ liệu quan trọng.
- Lỗi từ người dùng nội bộ: Những sai sót tưởng chừng nhỏ nhặt như gửi nhầm email chứa file nhạy cảm, đặt mật khẩu yếu, hoặc click vào link lừa đảo có thể mở toang cánh cửa cho hacker.
- Tấn công lừa đảo (Phishing) và Social Engineering: Kẻ tấn công mạo danh các đối tác, đồng nghiệp hoặc cấp trên để lừa nhân viên tiết lộ thông tin đăng nhập hoặc thực hiện các giao dịch gian lận.
- Rủi ro từ thiết bị di động và làm việc từ xa: Việc sử dụng thiết bị cá nhân (BYOD) và kết nối vào mạng công ty từ các địa điểm không an toàn làm tăng bề mặt tấn công.
3. Xây Dựng ‘Lá Chắn’ Vững Chắc: Chính Sách An Toàn Thông Tin (ISO 27001)
Để bảo vệ dữ liệu một cách có hệ thống và bài bản, doanh nghiệp không thể chỉ dựa vào các giải pháp công nghệ rời rạc. Cần có một khung chính sách tổng thể, được lãnh đạo cao nhất cam kết và toàn thể nhân viên tuân thủ. Tiêu chuẩn quốc tế ISO 27001 cung cấp một hệ thống quản lý an toàn thông tin (ISMS) toàn diện, giúp doanh nghiệp tiếp cận bảo mật một cách chiến lược.
3.1. Nền tảng của Khung Chính Sách An Toàn Thông Tin
Theo ISO 27001, một chính sách an toàn thông tin hiệu quả phải được xây dựng dựa trên các nguyên tắc cốt lõi sau:
- Phù hợp với bối cảnh: Chính sách phải được ‘may đo’ để phù hợp với mục tiêu kinh doanh, quy mô, và đặc thù ngành nghề của doanh nghiệp.
- Quản lý rủi ro làm trung tâm: Quy trình phải bắt đầu từ việc nhận diện các tài sản thông tin quý giá, đánh giá các rủi ro liên quan và thiết lập các biện pháp kiểm soát tương ứng.
- Cam kết tuân thủ và cải tiến liên tục: Chính sách phải đảm bảo tuân thủ các quy định pháp lý và yêu cầu từ khách hàng, đồng thời phải được xem xét, cập nhật định kỳ để đối phó với các mối đe dọa mới.
- Truyền thông và đào tạo: Chính sách sẽ chỉ nằm trên giấy nếu không được phổ biến và đào tạo cho toàn bộ nhân viên. Mọi người cần hiểu vai trò và trách nhiệm của mình trong việc bảo vệ dữ liệu.
3.2. Các Nội Dung Cốt Lõi Của Một Chính Sách Bảo Mật
Dựa trên các thực tiễn tốt nhất, một chính sách an toàn thông tin doanh nghiệp nên bao gồm các hạng mục sau:
- Phân công vai trò và trách nhiệm rõ ràng cho từng cá nhân, bộ phận.
- Chính sách kiểm soát và phân quyền truy cập theo nguyên tắc đặc quyền tối thiểu (least privilege).
- Quy trình sao lưu, phục hồi dữ liệu và kế hoạch ứng phó sự cố (incident response plan).
- Quy định về bảo vệ thiết bị đầu cuối (endpoint), sử dụng email, internet, và các thiết bị di động.
- Chính sách mã hóa dữ liệu cả khi đang lưu trữ (at rest) và khi đang truyền tải (in transit).
- Quy trình đánh giá và kiểm thử (audit) hệ thống bảo mật định kỳ.
- Chương trình đào tạo nâng cao nhận thức an ninh thông tin cho toàn bộ nhân viên.
3.3. Từ Chính Sách Đến Thực Thi Hiệu Quả
Việc xây dựng chính sách chỉ là bước đầu. Để thực thi hiệu quả, doanh nghiệp cần phân cấp rõ ràng:
- Chính sách cấp cao (EISP – Enterprise Information Security Policy): Do lãnh đạo cao nhất ban hành, mang tính định hướng chiến lược, là kim chỉ nam cho mọi hoạt động bảo mật.
- Chính sách chi tiết (ISSP – Issue-Specific Security Policy): Các quy định cụ thể cho từng hệ thống, tài nguyên IT như chính sách sử dụng email, chính sách truy cập hệ thống cloud, chính sách làm việc từ xa…
Để đảm bảo tuân thủ, cần có cơ chế giám sát, kiểm tra thường xuyên và xây dựng chế tài xử lý nghiêm minh đối với các trường hợp vi phạm, nhằm tạo ra một văn hóa bảo mật thông tin trong toàn tổ chức.
4. Triển Khai Phòng Thủ Đa Lớp: Giải Pháp Kỹ Thuật & Tổ Chức
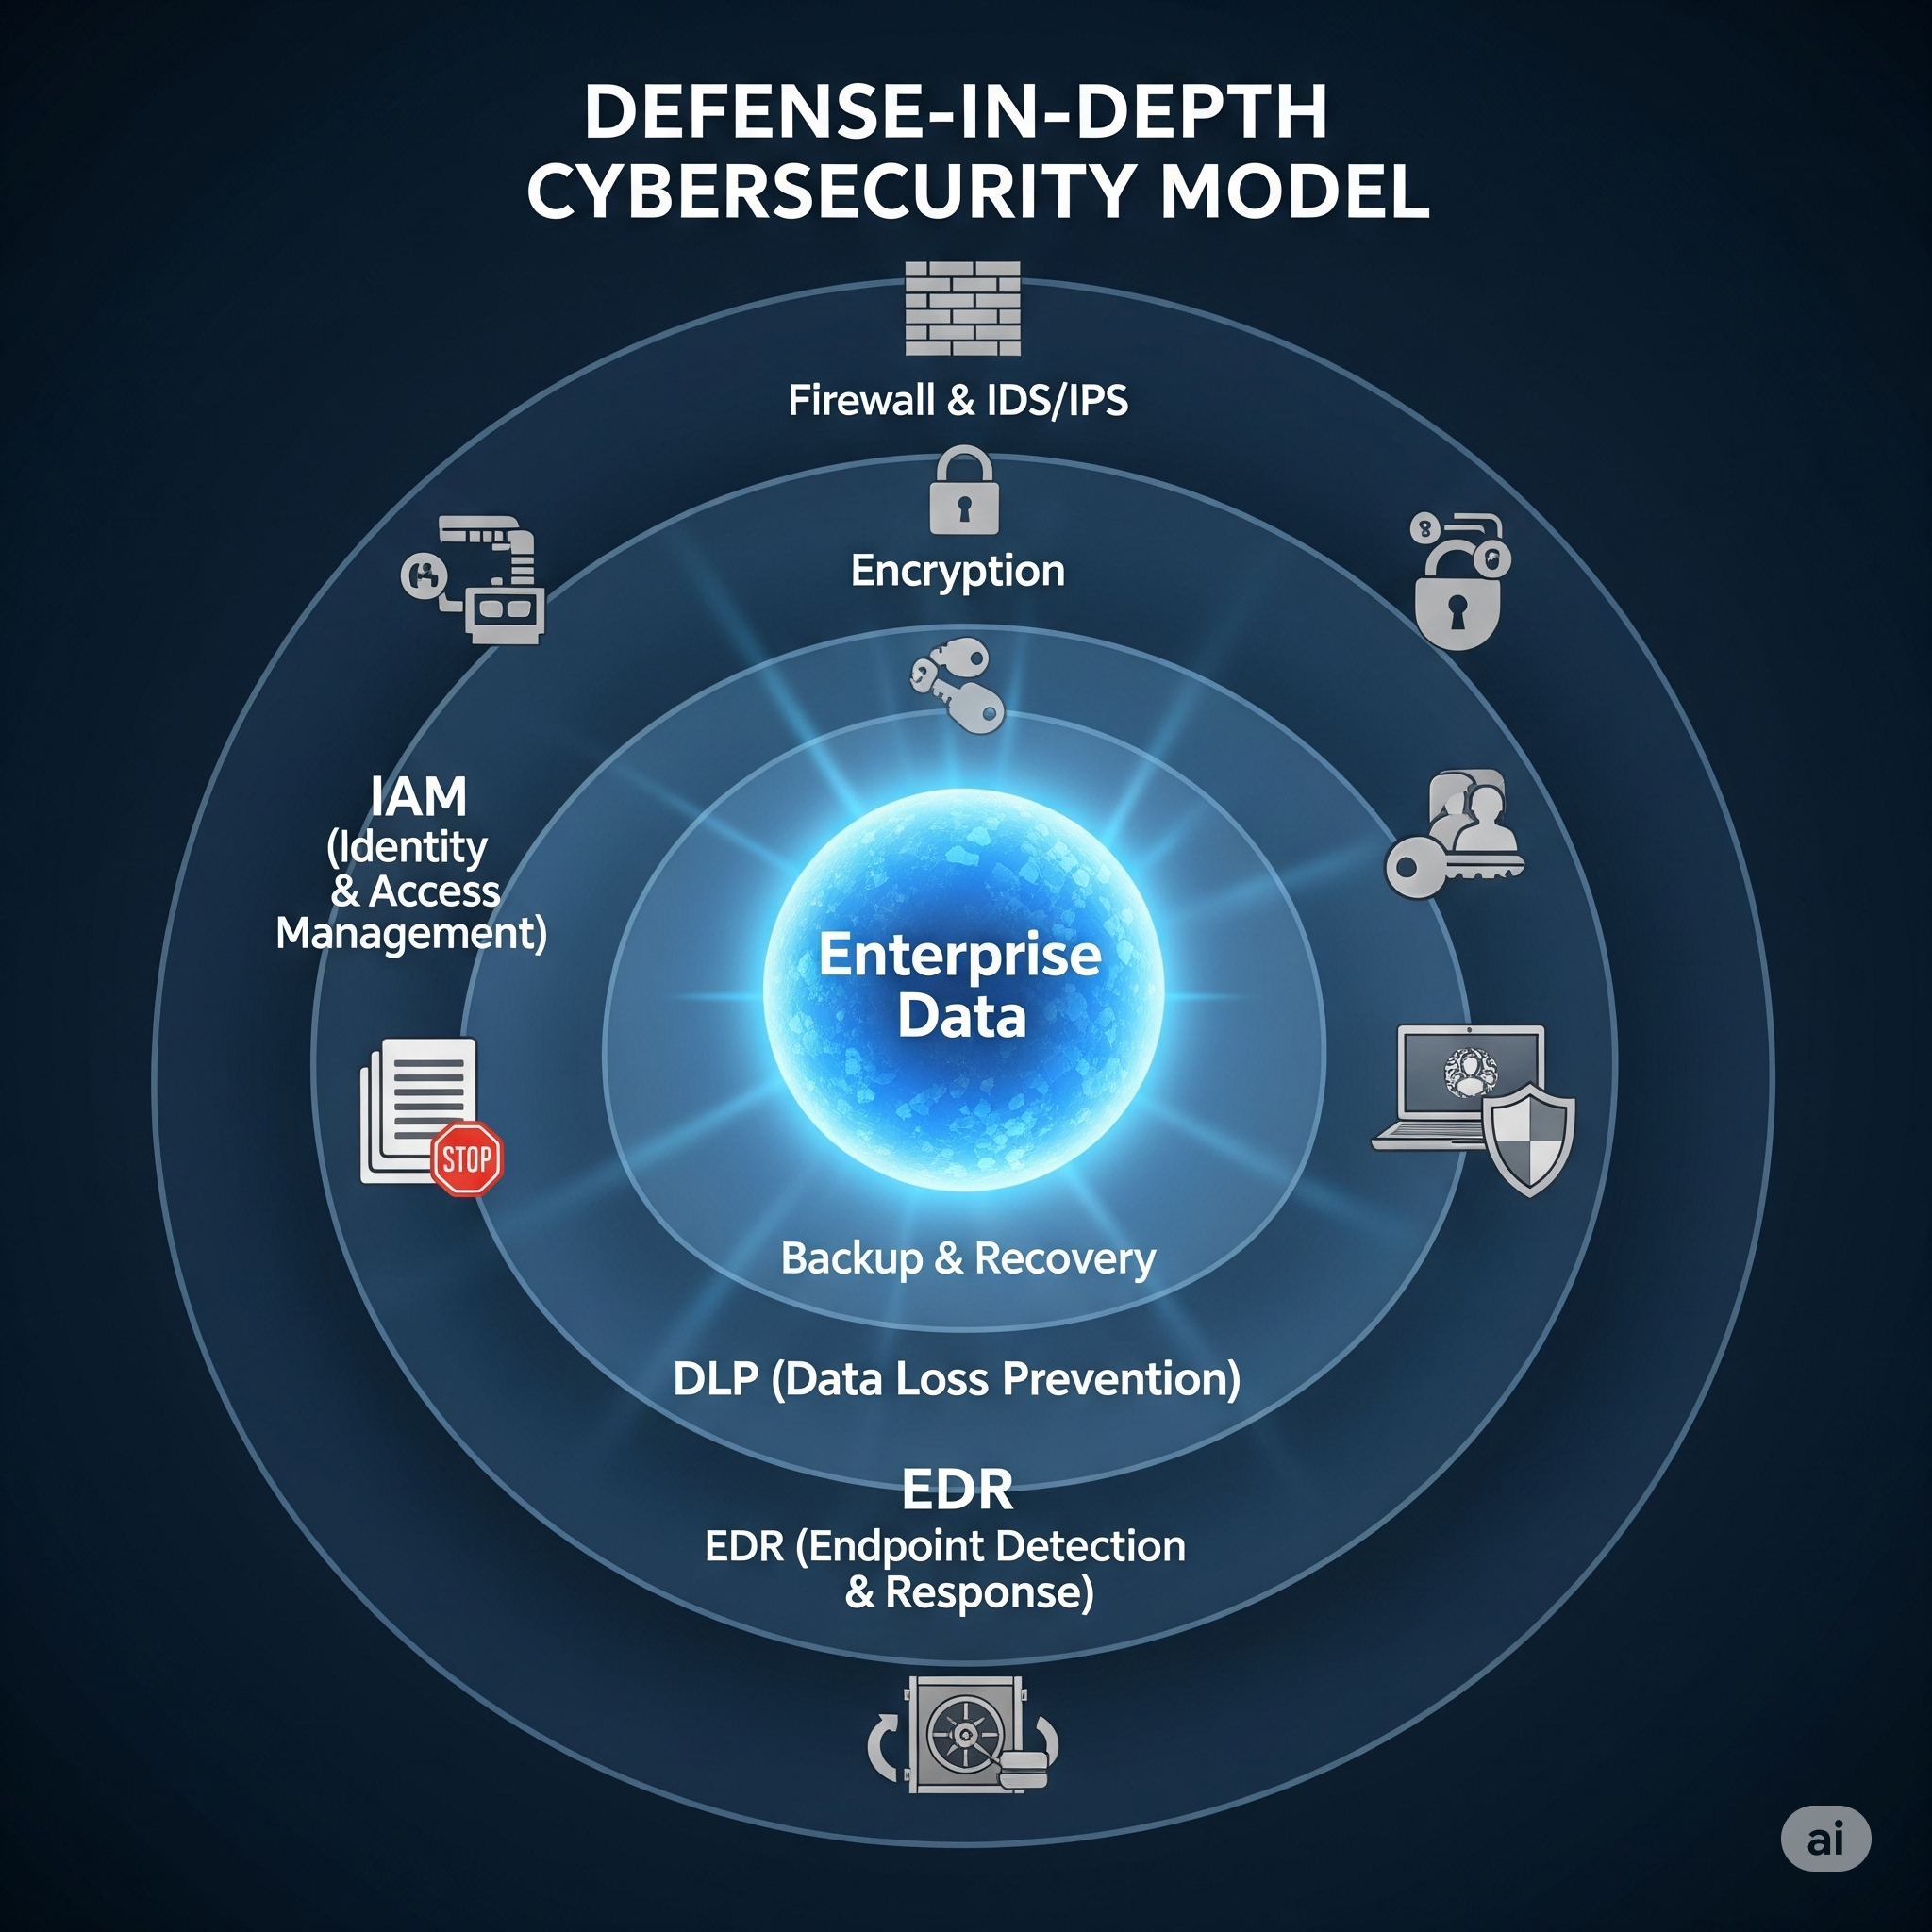
Một chiến lược bảo mật hiệu quả đòi hỏi sự kết hợp hài hòa giữa các giải pháp công nghệ tiên tiến, quy trình vận hành chặt chẽ và yếu tố con người. Đây được gọi là phương pháp phòng thủ theo chiều sâu (defense-in-depth), tạo ra nhiều lớp rào cản để ngăn chặn kẻ tấn công.
4.1. Giải pháp Kỹ thuật Thiết yếu
- Tường lửa (Firewall) & IDS/IPS: Lớp phòng thủ đầu tiên, ngăn chặn các truy cập trái phép từ bên ngoài vào mạng nội bộ.
- Mã hóa dữ liệu (Encryption): Mã hóa các dữ liệu nhạy cảm cả khi lưu trữ trong máy chủ, laptop và khi được gửi qua mạng. Kể cả khi bị đánh cắp, dữ liệu vẫn vô dụng nếu không có khóa giải mã.
- Quản trị Nhận dạng và Truy cập (IAM): Đảm bảo đúng người được truy cập đúng tài nguyên vào đúng thời điểm, áp dụng các nguyên tắc như Zero Trust và đặc quyền tối thiểu.
- Giải pháp Chống thất thoát Dữ liệu (DLP): Giám sát và ngăn chặn các hành vi cố tình hoặc vô ý gửi dữ liệu nhạy cảm ra bên ngoài tổ chức.
- Bảo vệ Điểm cuối Nâng cao (EDR): Vượt xa anti-virus truyền thống, EDR có khả năng phát hiện và phản ứng với các hành vi bất thường trên máy tính của người dùng.
- Sao lưu và Phục hồi (Backup & Recovery): Thiết lập chiến lược sao lưu đa tầng (3-2-1 rule: 3 bản sao, trên 2 loại phương tiện, 1 bản lưu off-site) và kiểm thử khả năng phục hồi định kỳ.
4.2. Giải pháp Tổ chức & Quy trình
Công nghệ mạnh mẽ nhất cũng trở nên vô dụng nếu con người và quy trình yếu kém.
- Đào tạo Nhận thức Bảo mật: Tổ chức các buổi đào tạo định kỳ, các chiến dịch giả lập tấn công phishing để nhân viên thực hành nhận diện các mối đe dọa.
- Xây dựng Quy trình Phản ứng Sự cố: Khi sự cố xảy ra, mọi người cần biết phải báo cáo cho ai, quy trình xử lý như thế nào để giảm thiểu thiệt hại.
- Kiểm soát Nhà cung cấp Bên thứ ba: Đánh giá mức độ an toàn thông tin của các đối tác, nhà cung cấp dịch vụ cloud và yêu cầu các cam kết bảo mật rõ ràng trong hợp đồng.
- Giám sát và Audit định kỳ: Thường xuyên kiểm tra log hệ thống, rà soát quyền truy cập của người dùng, và thuê các đơn vị độc lập để đánh giá, kiểm thử xâm nhập (pentest).
4.3. Ứng dụng Công nghệ Mới
- AI & Machine Learning: Các hệ thống bảo mật hiện đại đang tích hợp AI để tự động phát hiện các hành vi bất thường, phân tích và ngăn chặn các mối đe dọa mới với tốc độ siêu nhanh. Công nghệ AI cũng là chất xúc tác mạnh mẽ cho đổi mới mô hình kinh doanh, bao gồm cả quy trình bảo mật.
- Kiến trúc Zero Trust: Chuyển từ mô hình ‘tin tưởng nhưng xác minh’ sang ‘không bao giờ tin tưởng, luôn xác minh’. Mọi yêu cầu truy cập, dù từ bên trong hay bên ngoài, đều phải được xác thực nghiêm ngặt.
- Quản trị Trạng thái Bảo mật Đám mây (CSPM): Các công cụ tự động rà soát cấu hình trên các nền tảng cloud (AWS, Azure, GCP) để phát hiện các lỗ hổng và sai sót, đảm bảo tuân thủ các tiêu chuẩn bảo mật.
5. Những Rào Cản Doanh Nghiệp Thường Gặp Khi Bảo Vệ ‘Vàng’ Dữ Liệu
Mặc dù nhận thức được tầm quan trọng, nhiều doanh nghiệp vẫn gặp khó khăn trong việc triển khai một chương trình bảo mật dữ liệu hiệu quả. Việc nhận diện sớm các thách thức này là bước đầu tiên để vượt qua chúng.
Các thách thức chính bao gồm:
- Thiếu nhận thức ở mọi cấp: Từ nhân viên sơ suất click vào link lạ, đến cấp lãnh đạo chưa thực sự quyết liệt và xem bảo mật là một khoản chi phí thay vì đầu tư chiến lược.
- Khó kiểm soát ‘Shadow IT’: Nhân viên tự ý sử dụng các ứng dụng cloud, dịch vụ lưu trữ cá nhân (như Google Drive, Dropbox) cho công việc mà không có sự kiểm soát của bộ phận IT, tạo ra những ‘điểm mù’ rủi ro.
- Thiếu hụt nhân sự chuyên môn: Thị trường lao động đang thiếu các chuyên gia an ninh mạng có kinh nghiệm, đặc biệt là với các doanh nghiệp vừa và nhỏ (SME).
- Hạn chế về ngân sách: Việc đầu tư cho các giải pháp công nghệ và nhân sự bảo mật đòi hỏi một nguồn lực tài chính không nhỏ, gây áp lực cho nhiều doanh nghiệp.
- Sự phức tạp của việc tuân thủ: Các quy định pháp lý liên tục thay đổi và ngày càng phức tạp, đặc biệt khi doanh nghiệp hoạt động trên nhiều thị trường quốc tế.
- Cân bằng giữa bảo mật và trải nghiệm người dùng: Các biện pháp bảo mật quá nghiêm ngặt có thể gây bất tiện, làm chậm quy trình làm việc và ảnh hưởng đến năng suất nếu không được thiết kế và tối ưu hợp lý.
Để hiểu rõ hơn về những thách thức trong việc triển khai dự án công nghệ phức tạp, bạn có thể tham khảo bài viết về 5 cạm bẫy phổ biến khiến dự án AI thất bại.
6. Case Study: Doanh Nghiệp Việt Bảo Vệ ‘Vàng’ Dữ Liệu Thành Công
Lý thuyết cần đi đôi với thực tiễn. Những câu chuyện thành công từ chính các doanh nghiệp trong nước và quốc tế là minh chứng rõ ràng nhất cho hiệu quả của việc đầu tư vào bảo mật dữ liệu.
6.1. Ngân hàng lớn tại Việt Nam giảm 70% sự cố rò rỉ dữ liệu
Một ngân hàng hàng đầu đã đối mặt với thách thức bảo vệ hàng triệu hồ sơ khách hàng nhạy cảm. Họ đã quyết định đầu tư mạnh mẽ vào việc xây dựng hệ thống quản lý an toàn thông tin theo chuẩn ISO 27001. Song song đó, họ triển khai chương trình đào tạo nhận thức bắt buộc cho toàn bộ nhân viên và ứng dụng giải pháp AI để phân tích, cảnh báo các hành vi truy cập dữ liệu bất thường. Kết quả, chỉ sau một năm, số vụ rò rỉ dữ liệu do lỗi nội bộ đã giảm đến 70%. Thành công này cho thấy việc quản lý dữ liệu tốt có thể mang lại kết quả vượt trội, tương tự như các chiến lược trong Case Study Bán Hàng của ACI Corp.
6.2. Doanh nghiệp SME lĩnh vực giáo dục chống lại Ransomware
Một công ty công nghệ giáo dục quy mô vừa tại Việt Nam đã trở thành mục tiêu của một cuộc tấn công ransomware. May mắn thay, họ đã chuẩn bị trước. Nhờ áp dụng quy trình sao lưu dữ liệu phân lớp (backup hàng ngày ra ổ cứng ngoài và hàng tuần lên cloud), họ đã có thể khôi phục toàn bộ hệ thống trong vòng vài giờ mà không phải trả một đồng tiền chuộc nào. Bài học rút ra là ngay cả các doanh nghiệp nhỏ cũng cần có kế hoạch ứng phó sự cố và chiến lược backup vững chắc.
7. Hướng Tới Tương Lai: Xu Hướng và Khuyến Nghị Hành Động
Thế giới an ninh mạng luôn biến đổi không ngừng. Doanh nghiệp cần có tầm nhìn xa và chủ động cập nhật chiến lược để không bị tụt hậu trong cuộc chiến bảo vệ dữ liệu.
7.1. Dự báo Xu hướng Tương lai
- Tấn công ngày càng tinh vi: Hacker sẽ lạm dụng AI để tạo ra các cuộc tấn công lừa đảo siêu thực tế, đồng thời tập trung vào các mắt xích yếu trong chuỗi cung ứng và các thiết bị IoT chưa được bảo vệ.
- Quy định pháp lý khắt khe hơn: Các quốc gia sẽ tiếp tục siết chặt luật bảo vệ dữ liệu, tăng cường kiểm tra và nâng cao mức phạt đối với các hành vi vi phạm.
- Tự động hóa bảo mật với AI: AI sẽ đóng vai trò trung tâm trong việc tự động phát hiện, phân tích và phản ứng với các mối đe dọa, giúp đội ngũ an ninh giảm tải công việc thủ công và tập trung vào các nhiệm vụ chiến lược.
- ‘Vệ sinh an ninh mạng’ trở thành kỹ năng cơ bản: Tương tự như kỹ năng tin học văn phòng, nhận thức và kỹ năng cơ bản về bảo mật sẽ trở thành yêu cầu bắt buộc đối với mọi nhân viên.
7.2. Lộ trình Hành động cho Lãnh đạo
Để bảo vệ ‘vàng’ của doanh nghiệp một cách hiệu quả, các nhà lãnh đạo cần có một lộ trình hành động rõ ràng. Lộ trình này có thể áp dụng các nguyên tắc tương tự như trong Lộ trình Triển khai AI Agent: Nền tảng Thành công để đảm bảo việc triển khai được bài bản và hiệu quả.
- Lãnh đạo làm gương: Bảo mật phải bắt đầu từ cấp cao nhất. Lãnh đạo cần trực tiếp chỉ đạo, phê duyệt chính sách và cung cấp đủ nguồn lực.
- Xác định tài sản cốt lõi: Liệt kê và phân loại các loại dữ liệu của công ty theo mức độ nhạy cảm để ưu tiên các biện pháp bảo vệ phù hợp.
- Đầu tư vào phòng thủ đa lớp: Không có ‘viên đạn bạc’ nào. Hãy kết hợp cả ba yếu tố: Công nghệ (mã hóa, firewall), Quy trình (sao lưu, ứng phó sự cố), và Con người (đào tạo nhận thức).
- Kiểm thử và diễn tập thường xuyên: Chủ động thuê các chuyên gia thực hiện pentest, giả lập các kịch bản tấn công để tìm ra và vá các lỗ hổng trước khi hacker phát hiện.
- Xây dựng kế hoạch sao lưu và phục hồi vững chắc: Thường xuyên kiểm tra để đảm bảo dữ liệu sao lưu có thể được phục hồi thành công khi cần thiết.
- Xem bảo mật là một quá trình liên tục: Đánh giá lại rủi ro và cập nhật chiến lược bảo mật mỗi khi có sự thay đổi lớn trong kinh doanh, công nghệ hoặc quy định.
Trong bối cảnh kỹ thuật số hóa toàn diện, bảo mật dữ liệu không còn là một lựa chọn hay một hạng mục chi phí, mà đã trở thành một năng lực cạnh tranh cốt lõi, một khoản đầu tư bắt buộc để đảm bảo sự phát triển bền vững. Việc bảo vệ ‘vàng’ của doanh nghiệp đòi hỏi một cách tiếp cận toàn diện và không ngừng nghỉ, kết hợp giữa việc xây dựng một chính sách an toàn thông tin vững chắc theo các chuẩn mực quốc tế, triển khai các lớp phòng thủ công nghệ hiện đại, và quan trọng nhất là xây dựng một văn hóa bảo mật thấm nhuần trong ý thức của từng nhân viên. Bằng cách chủ động đối mặt với các rủi ro, doanh nghiệp không chỉ bảo vệ được tài sản quý giá của mình mà còn xây dựng được niềm tin vững chắc với khách hàng và đối tác, từ đó tạo ra nền tảng vững chắc để bứt phá trong tương lai.
Bạn đã sẵn sàng để xây dựng chiến lược bảo mật và tự động hóa phù hợp cho doanh nghiệp của mình? Hãy liên hệ với các chuyên gia của Davizas để được tư vấn.
Câu hỏi thường gặp
Chính sách an toàn thông tin là gì?
Chính sách an toàn thông tin là một tập hợp các quy tắc, quy định và thủ tục do lãnh đạo cấp cao của một tổ chức ban hành nhằm bảo vệ các tài sản thông tin của tổ chức đó. Nó xác định vai trò, trách nhiệm và các biện pháp kiểm soát cần thiết để đảm bảo tính bảo mật, toàn vẹn và sẵn sàng của dữ liệu.
ISO 27001 có bắt buộc cho mọi doanh nghiệp không?
Không, ISO 27001 không phải là một yêu cầu pháp lý bắt buộc đối với tất cả các doanh nghiệp. Tuy nhiên, việc đạt được chứng chỉ này được xem là một tiêu chuẩn vàng, giúp chứng minh cam kết mạnh mẽ của doanh nghiệp về bảo mật thông tin, tăng uy tín và là một lợi thế cạnh tranh lớn, đặc biệt khi làm việc với các đối tác quốc tế.
Rủi ro lớn nhất về bảo mật dữ liệu đến từ đâu?
Trong khi các cuộc tấn công từ hacker bên ngoài thường được chú ý nhiều nhất, nhiều nghiên cứu chỉ ra rằng rủi ro lớn nhất lại đến từ yếu tố con người bên trong tổ chức. Các lỗi vô ý như gửi nhầm email, sử dụng mật khẩu yếu, hoặc bị lừa bởi các cuộc tấn công phishing là nguyên nhân hàng đầu gây ra các sự cố rò rỉ dữ liệu.
Làm thế nào để một SME với ngân sách hạn chế có thể cải thiện bảo mật dữ liệu?
Các doanh nghiệp vừa và nhỏ (SME) có thể bắt đầu với các bước có chi phí thấp nhưng hiệu quả cao:
- Đào tạo nhận thức bảo mật cho nhân viên.
- Ban hành chính sách mật khẩu mạnh và xác thực hai yếu tố (2FA).
- Thường xuyên sao lưu dữ liệu quan trọng ra một nơi an toàn.
- Cập nhật phần mềm và hệ điều hành đầy đủ.
- Sử dụng các giải pháp tường lửa và anti-virus uy tín.